Modulübergreifende Ereignisse
Compliance, Security, Provisioning, Control und Maturity senden alle in denselben Hub.
ATHENTRA INTELLIGENCE HUB
Der Intelligence Hub ist der Motor, der den Rest von Athentra selbstständig macht. Jedes Modul veröffentlicht seine Feststellungen als Ereignis — ein ausgelöster Verstoß, ein hinzugefügter Gast, ein abdriftender Referenzstand, ein bereitgestellter Arbeitsbereich — und Sie entscheiden einmal, was daraufhin geschehen soll. Binden Sie ein Ereignis an eine E-Mail, einen Power-Automate-Flow, eine Azure Function oder eine Zugriffsüberprüfung, grenzen Sie es genau auf die relevanten Fälle ein — und Ihr Tenant steuert sich selbst.
Demo vereinbaren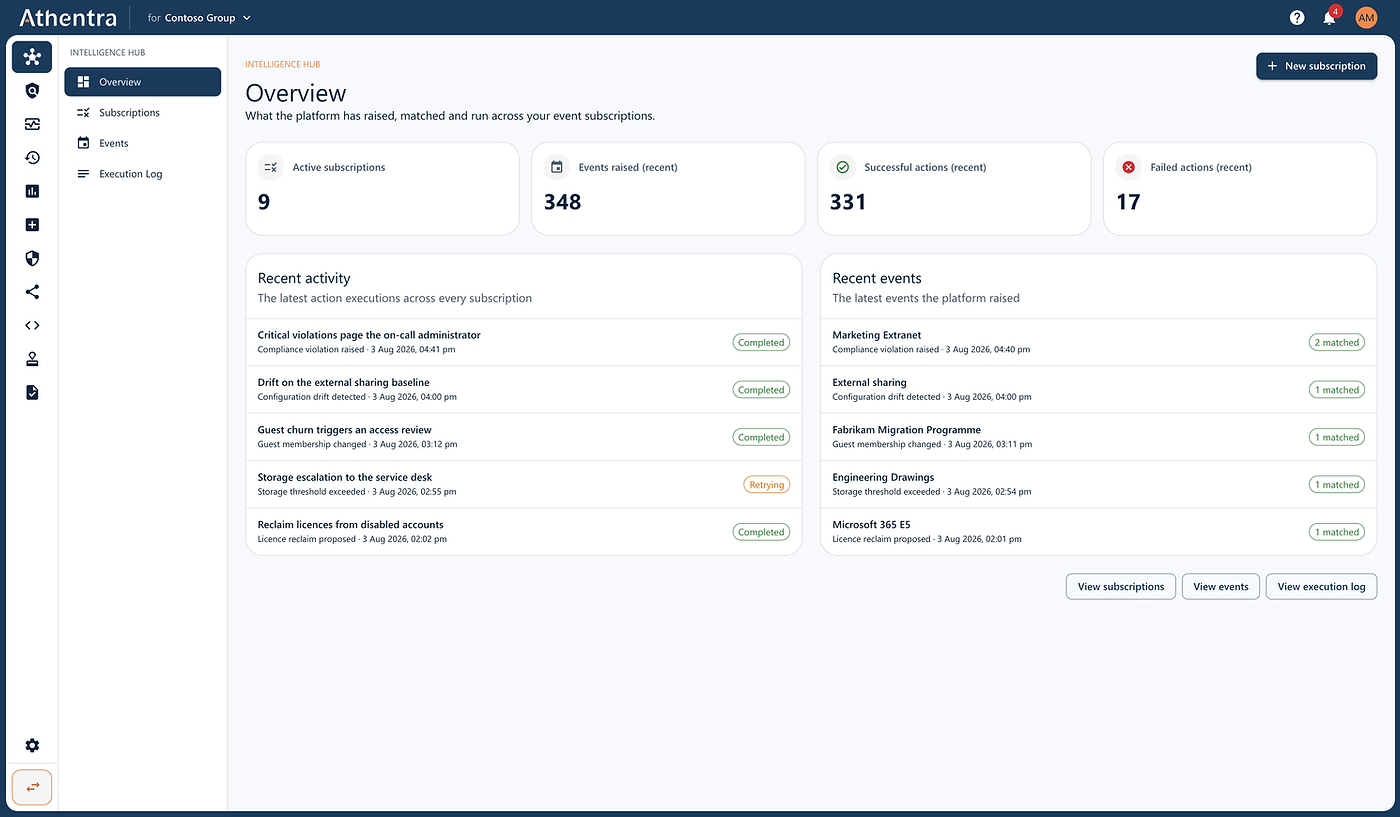
Compliance, Security, Provisioning, Control und Maturity senden alle in denselben Hub.
Jedes Ereignis, das die Plattform auslösen kann, jeweils mit veröffentlichtem Datenschema als Grundlage.
Einen Ereignistyp an eine Gruppe von Aktionen binden — und Ihr Tenant reagiert von selbst.
Eine Regel genau auf die Ereignisse eingrenzen, auf die es ankommt — Bedingungen mit UND/ODER verknüpft, ohne Code.
Benannte Personen benachrichtigen — Betreff und Text werden aus dem Ereignis selbst gefüllt.
Jeden Flow mit selbst gestalteten Nutzdaten aufrufen — und die Prozesse behalten, die Sie bereits nutzen.
Eigenen Code gegen ein Ereignis ausführen — mit eigenem Schlüssel und eigenem Zeitlimit.
Eine Zugriffsüberprüfung sofort starten, wenn sich Mitgliedschaft oder Risiko ändern — ohne auf den Zeitplan zu warten.
Geben Sie einer Aktion ihren eigenen Filter, damit eine Regel nach Wert, Schwere oder Dienst verzweigen kann.
Jeder Treffer und jedes Aktionsergebnis, als durchsuch- und filterbarer Prüfpfad.
Vorübergehende Fehler werden mit wachsendem Abstand wiederholt — und klar gemeldet, wenn sie endgültig scheitern.
Eine Regel deaktivieren, während Sie prüfen — Filter, Aktionen und Verlauf bleiben erhalten.
A tour of Athentra Intelligence
01/07
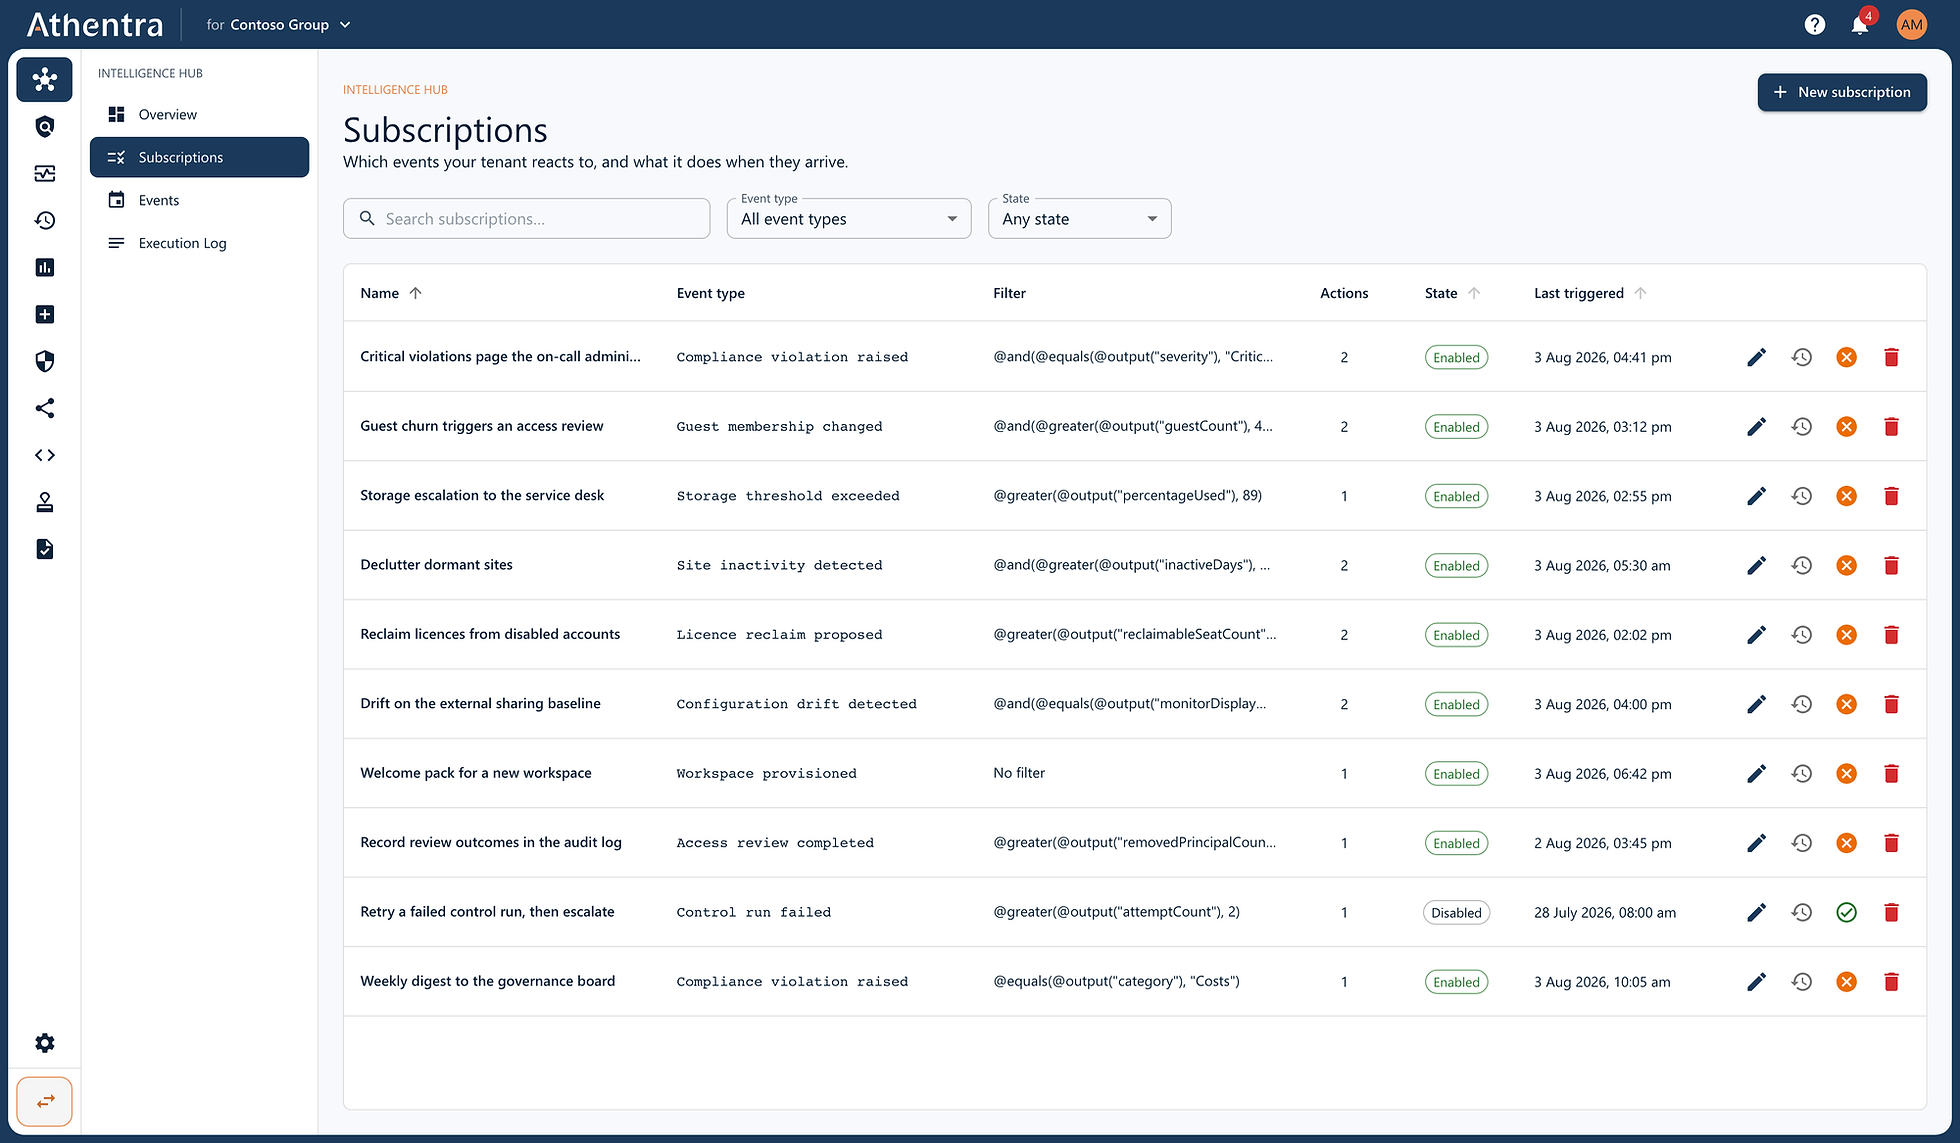
Zehn Regeln, jede an einen Ereignistyp gebunden, jede mit eigenem Filter und eigenen Aktionen. Jede lässt sich aktivieren, deaktivieren oder ändern, ohne die anderen anzufassen.
02/07
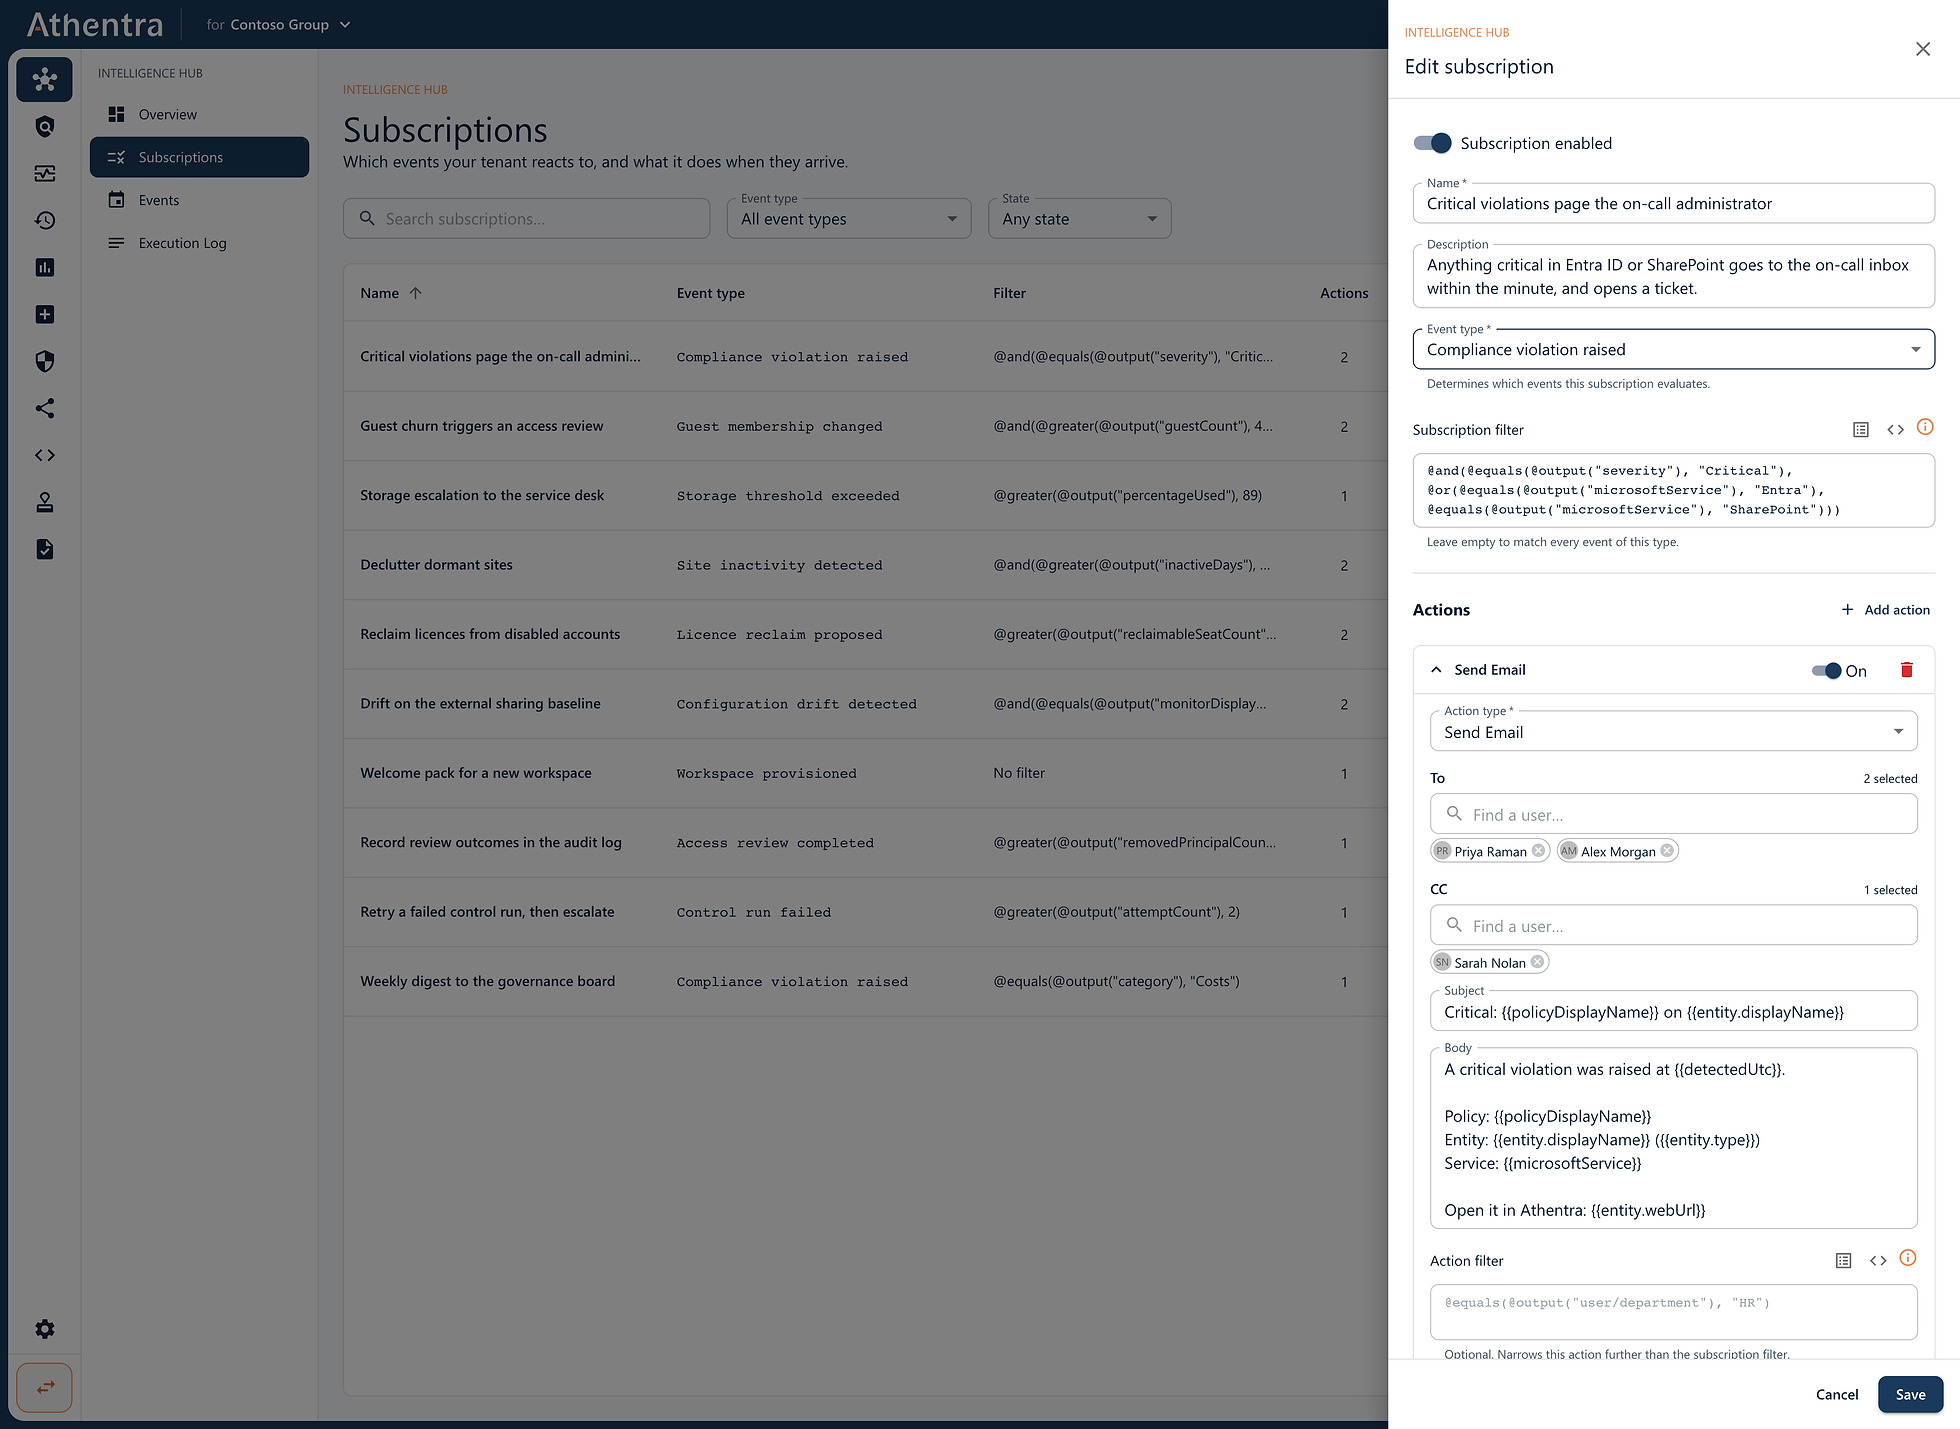
Ereignis auswählen, mit einem Filter eingrenzen, Aktionen ergänzen. Ohne Code — und der Filter wird schon beim Tippen gegen das Schema des Ereignisses geprüft.
03/07
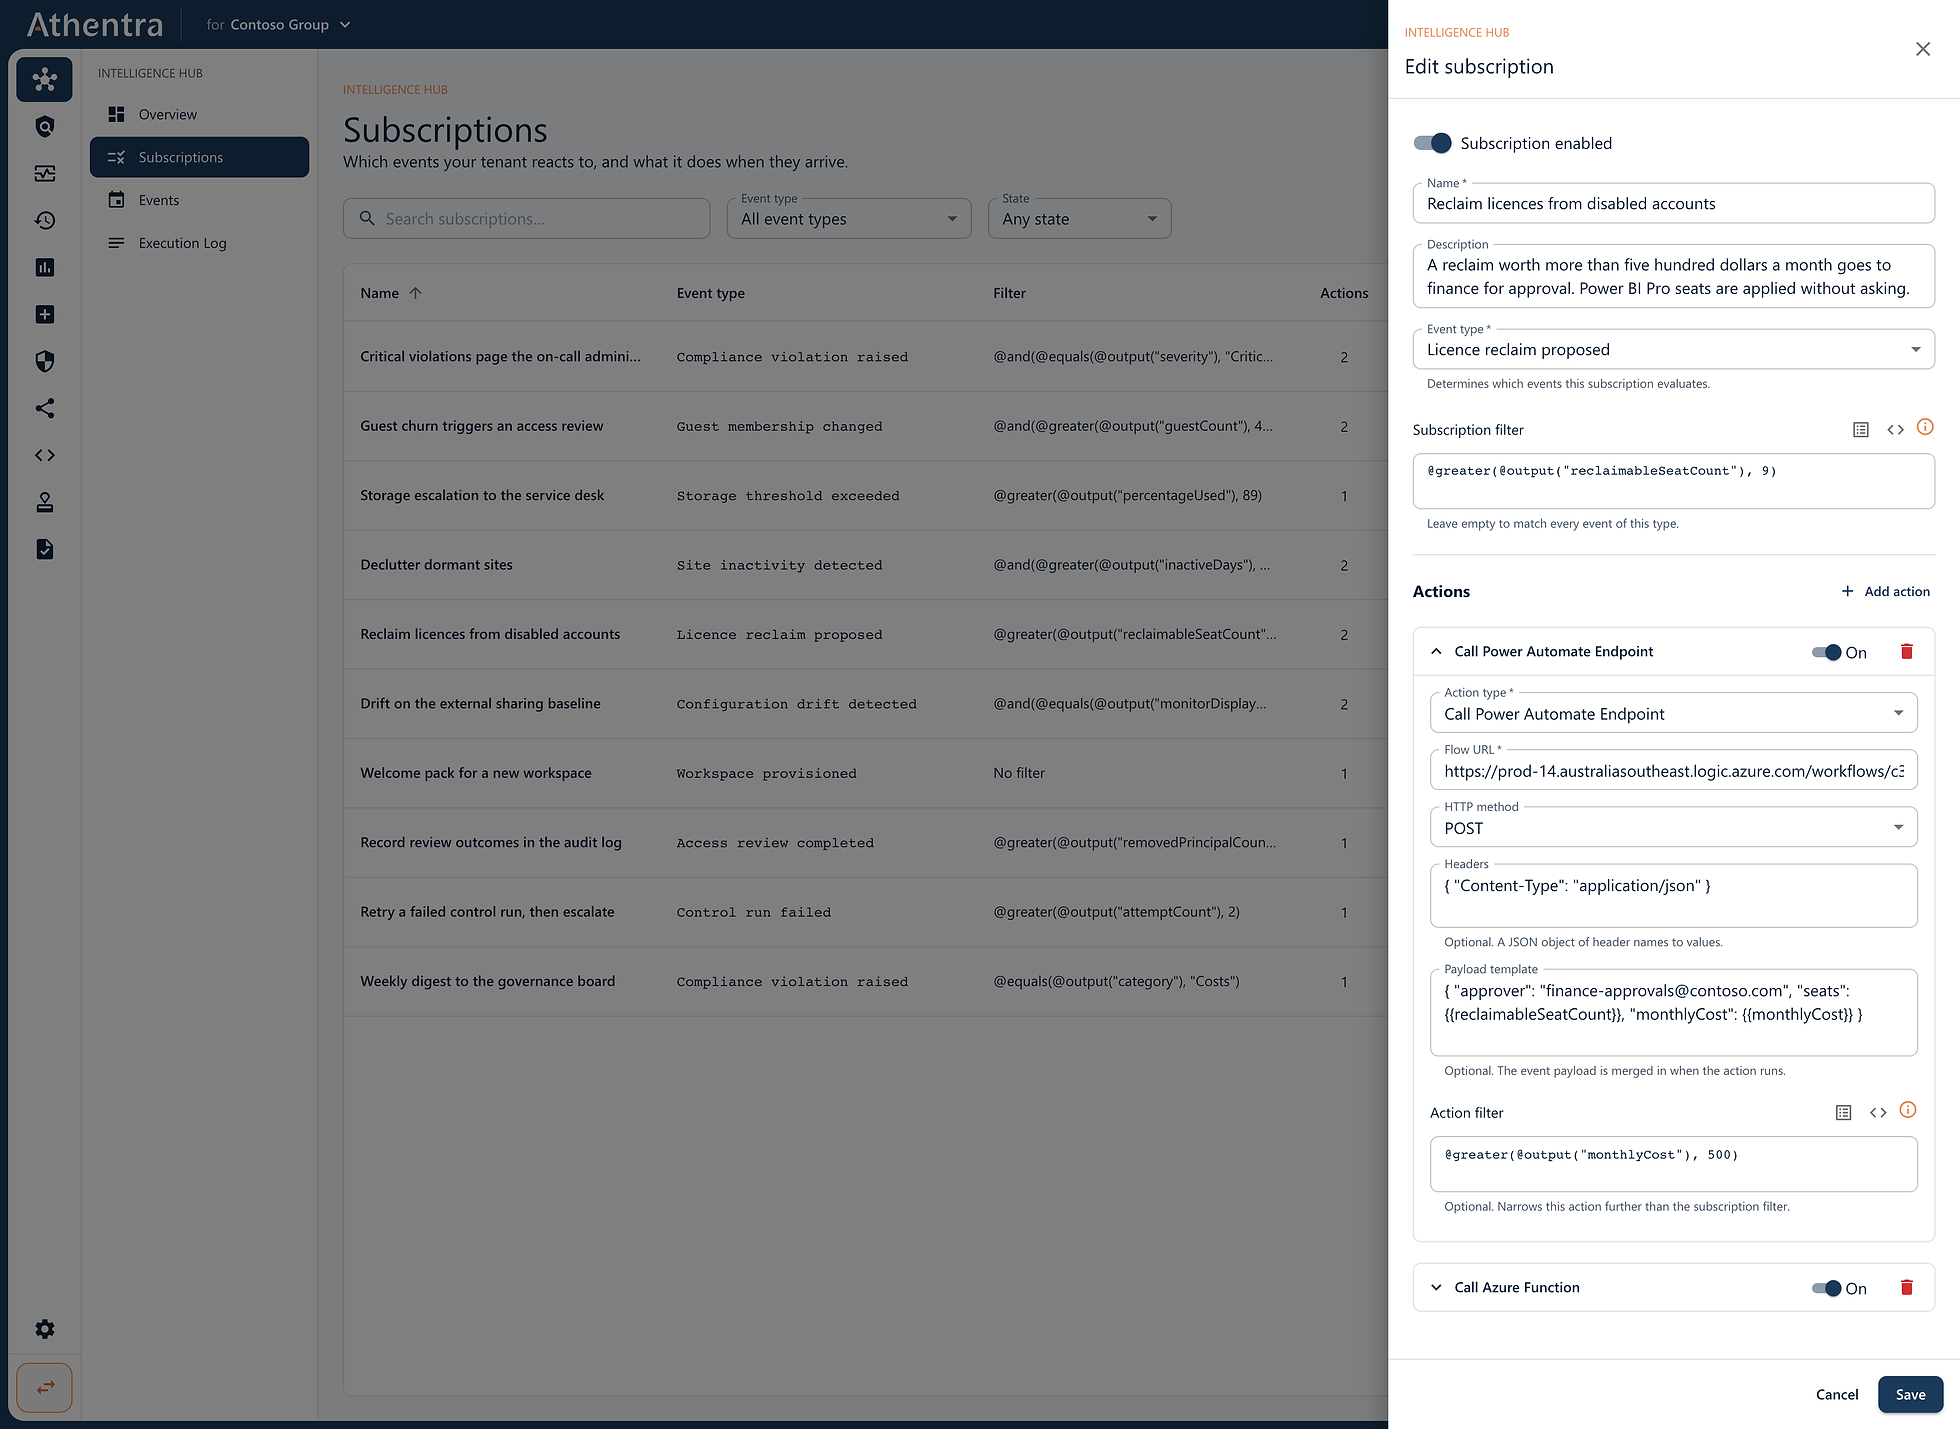
Ein Filter auf der Aktion selbst: Dieselbe Regel schickt eine große Lizenzrückgabe zur Genehmigung an die Finanzabteilung und führt eine kleine ohne Rückfrage aus.
04/07
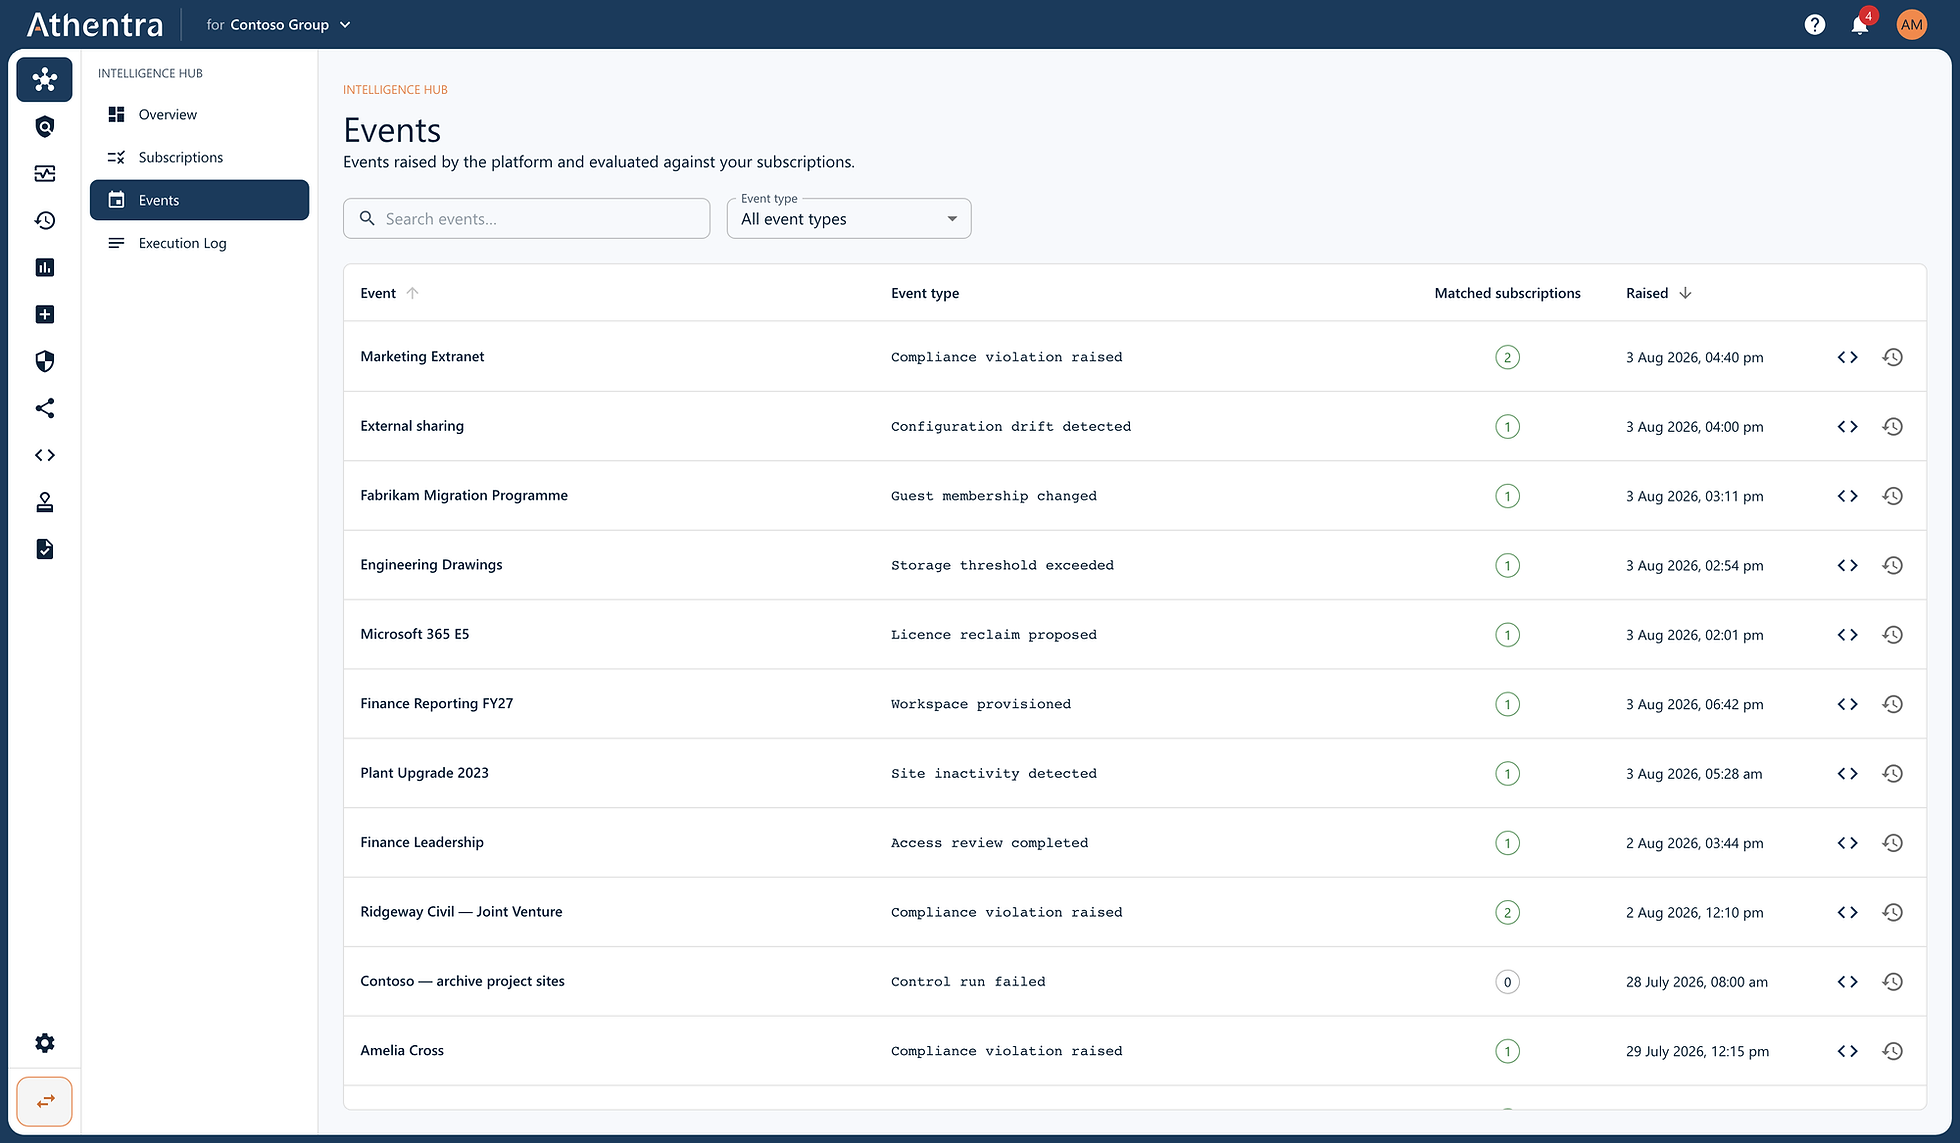
Jedes Ereignis, das die Plattform ausgelöst hat, welcher Art es war und wie viele Ihrer Regeln darauf angesprochen haben.
05/07
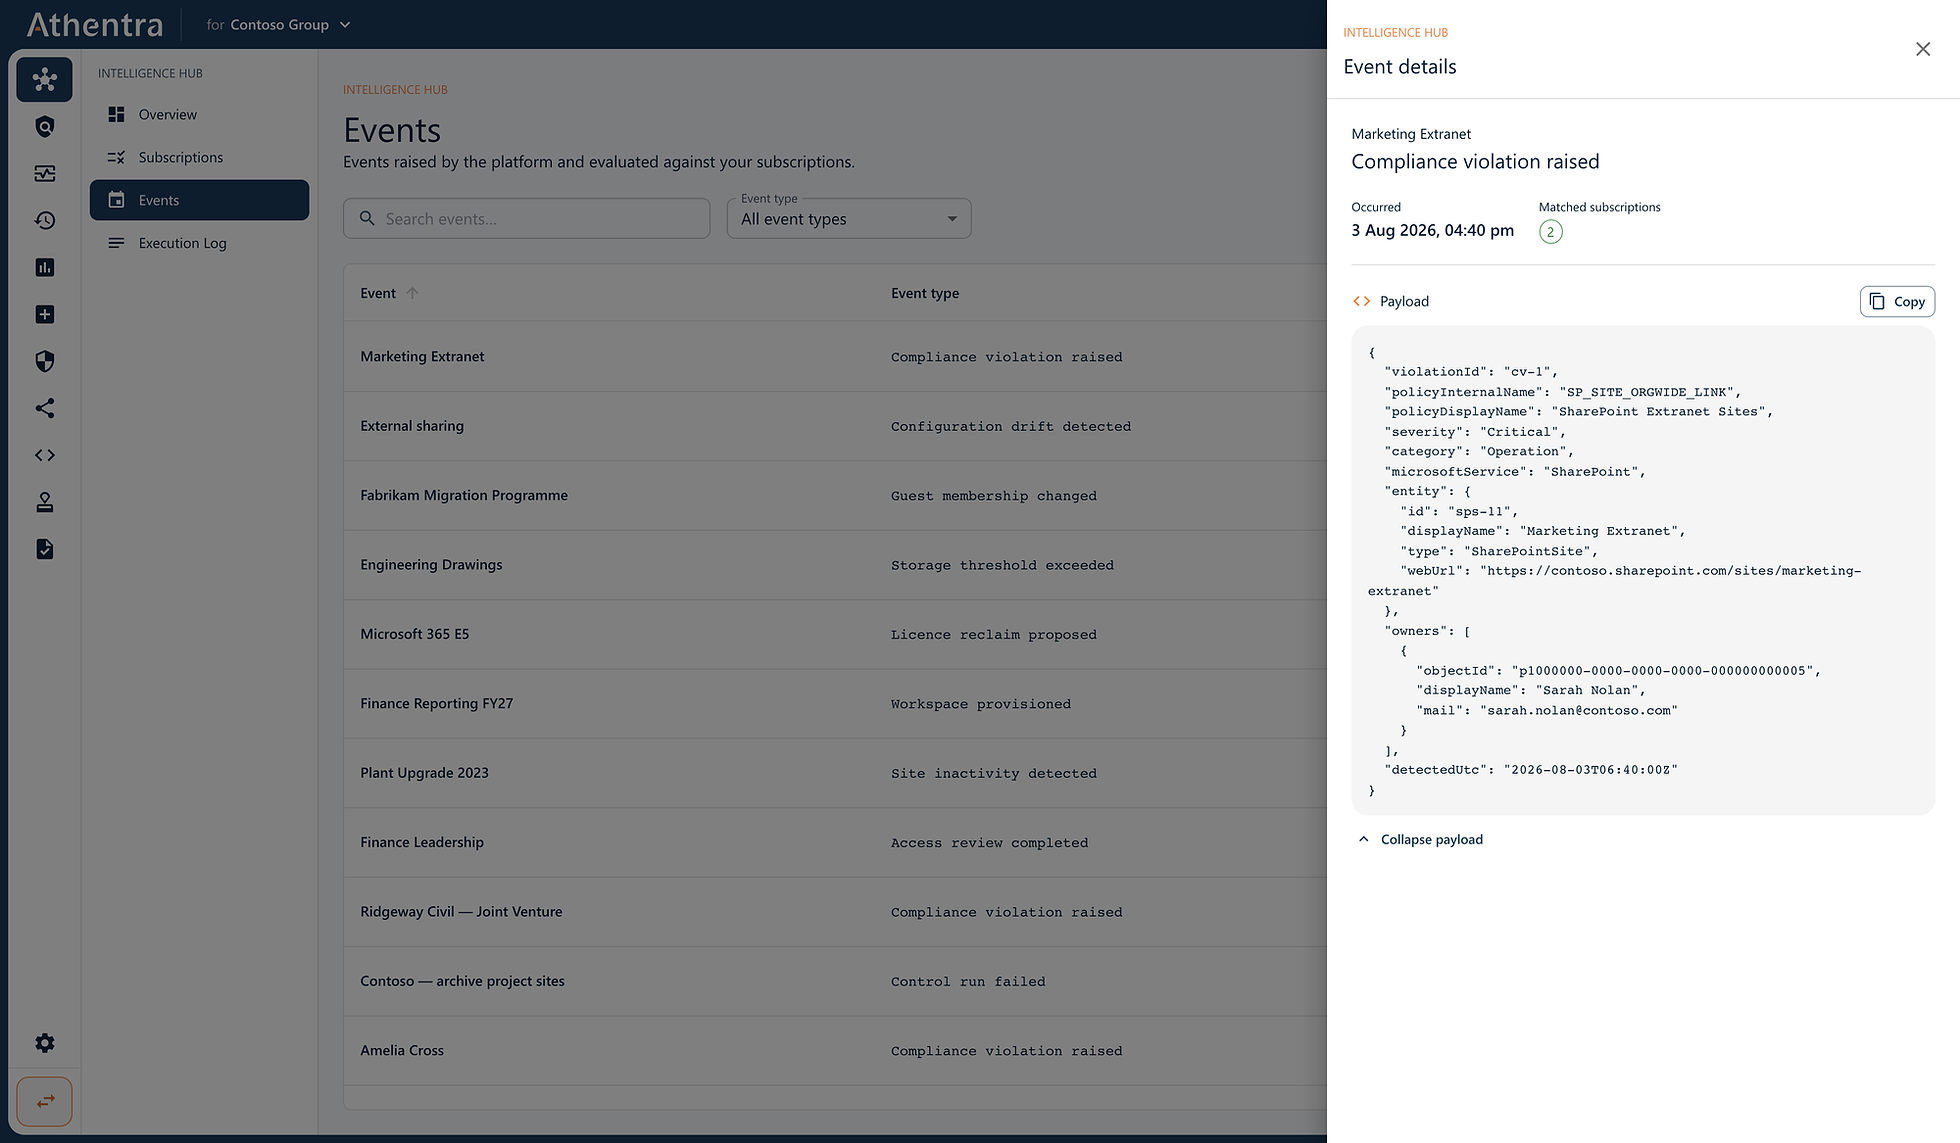
Jedes Ereignis behält seine Nutzdaten, sodass Sie die Felder sehen, die ein Filter liest, bevor Sie ihn schreiben.
06/07
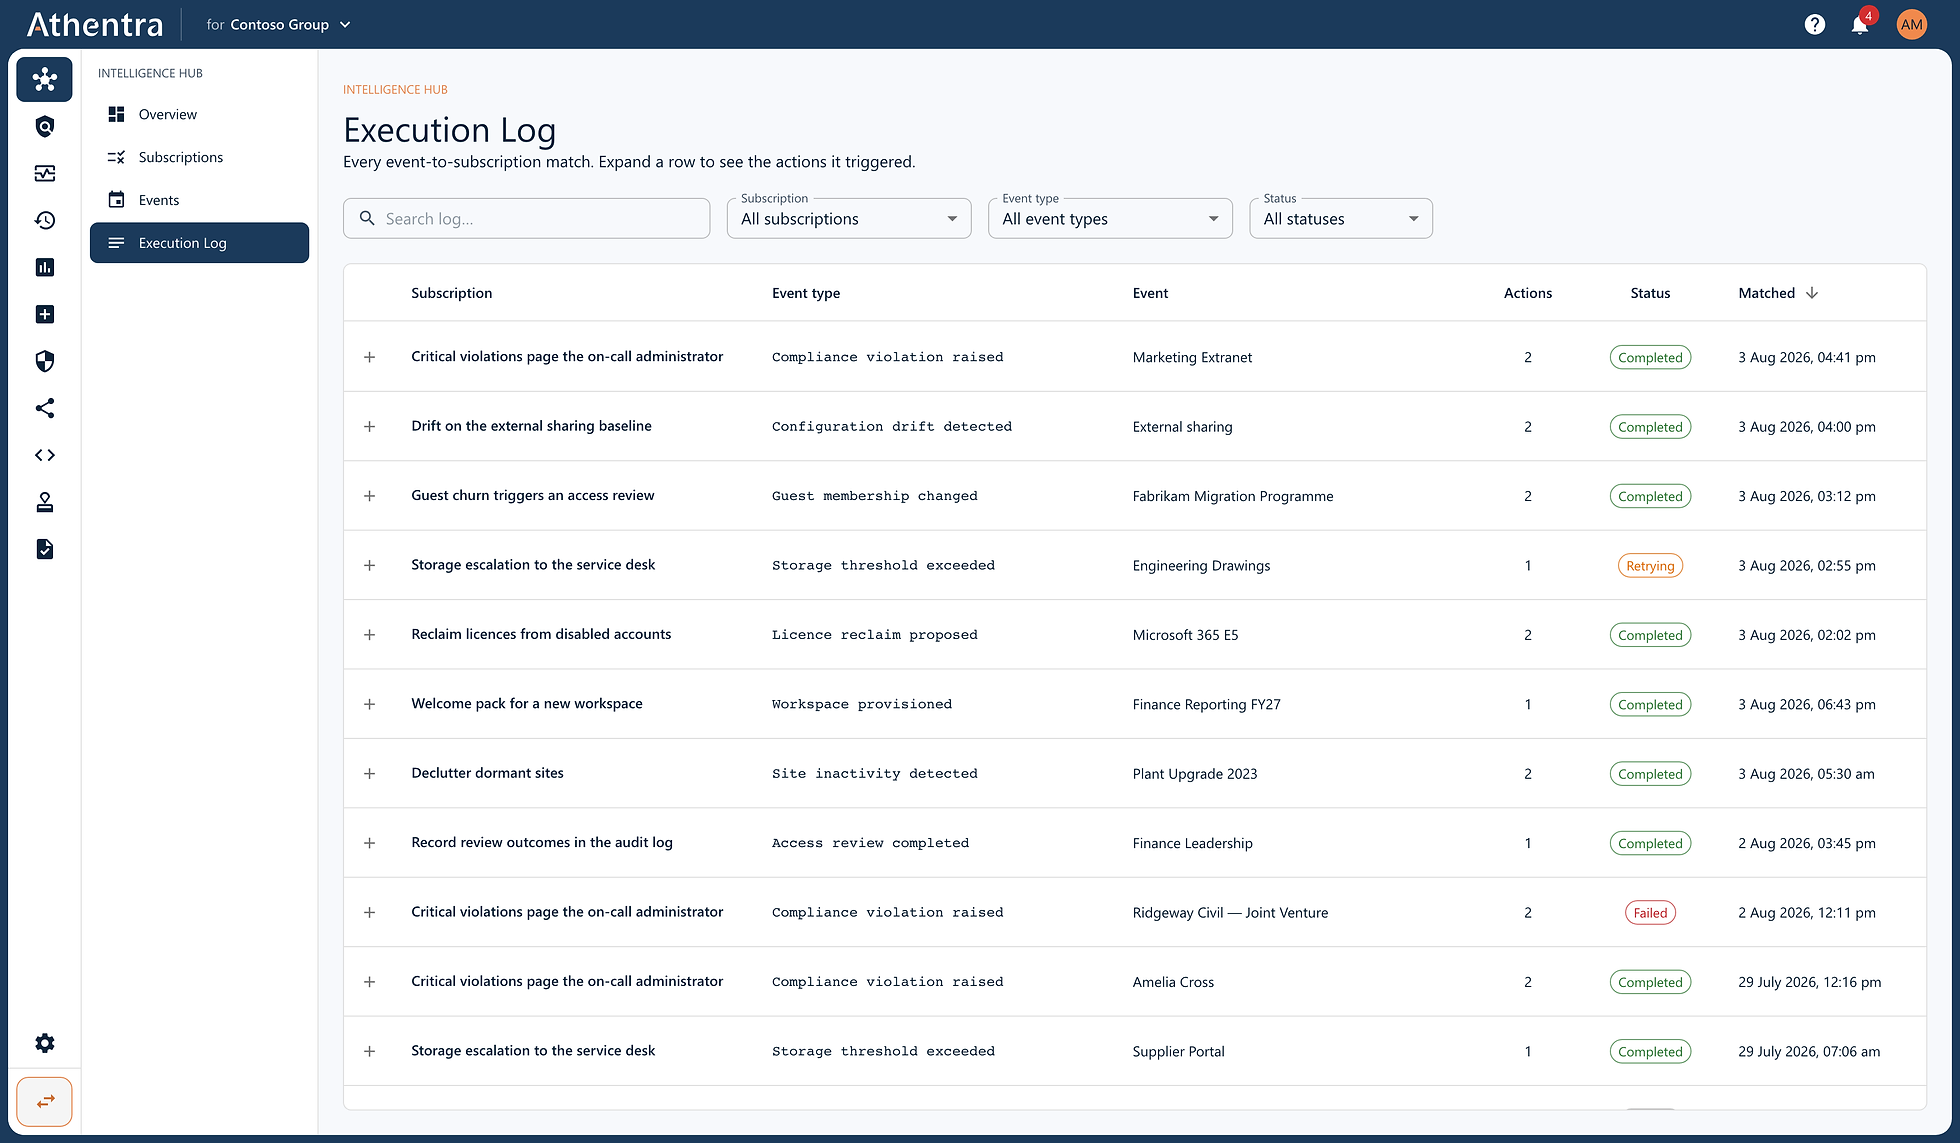
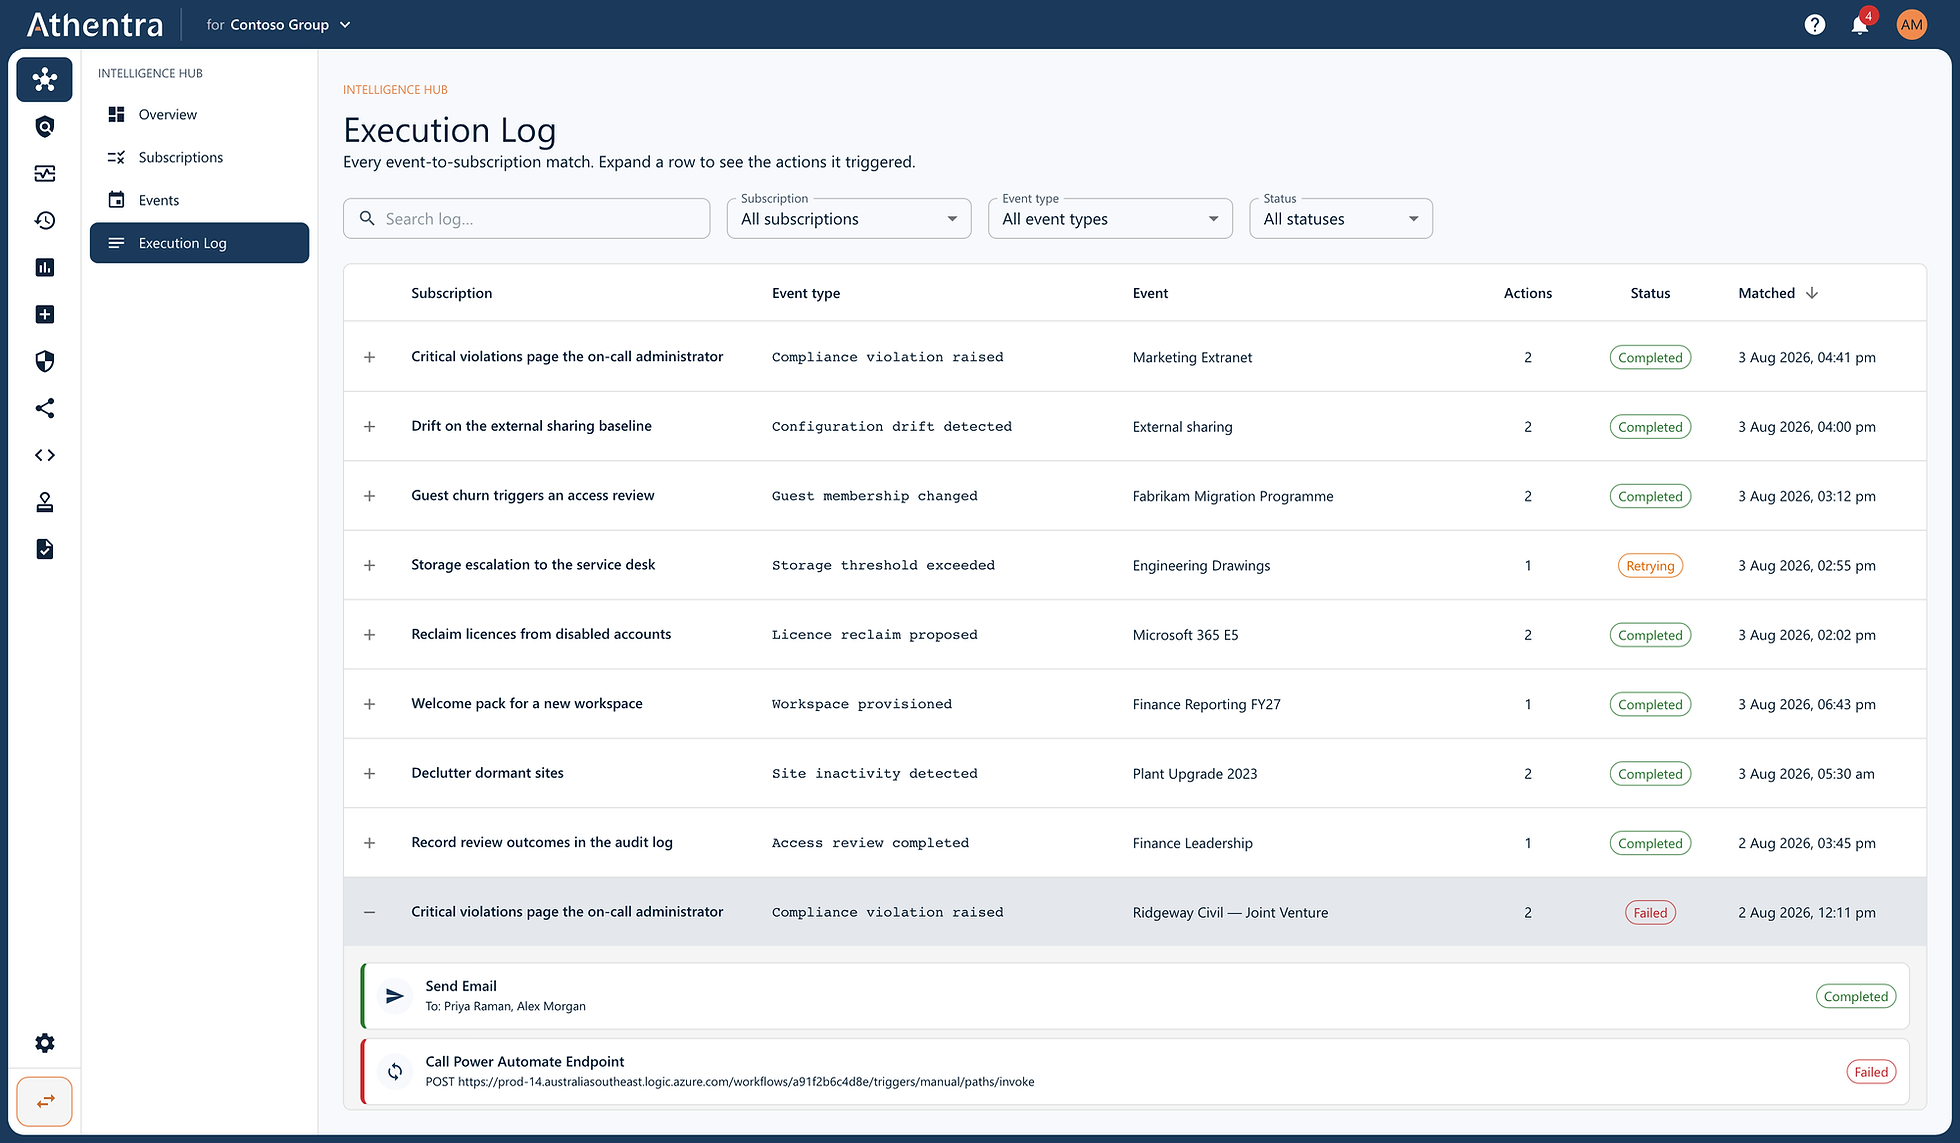
Jeder Treffer, jede Aktion, jedes Ergebnis — einschließlich der fehlgeschlagenen und der, die noch wiederholt wird.
07/07
Einen Treffer aufklappen, und jede Aktion berichtet für sich: an wen gesendet, welches Ticket, welcher Versuch — und warum sie abgebrochen wurde.
Athentra verlangt nicht, dass Sie Ihre Abläufe umziehen. Ein Ereignis kann den Power-Automate-Flow aufrufen, den Ihr Service-Desk ohnehin fährt, die Azure Function ansprechen, die Ihr Team geschrieben hat, oder eine Zugriffsüberprüfung in Athentra starten — je nachdem, wie Sie heute arbeiten. Weil jede Aktion aus den Ereignisdaten erzeugt wird, bedient dieselbe Regel ein Zweierteam ebenso wie einen Tenant mit zehntausend Plätzen.
Niemand nimmt Governance auf einen Schlag in Angriff. Die meisten starten mit einem einzelnen Druckpunkt — die Vorbereitung auf Copilot, zu breite Freigaben eindämmen, herrenlose Arbeitsbereiche aufräumen oder eine Prüfung vorbereiten — und weiten es von dort aus. Athentra ist so gebaut, dass es vom ersten dieser Punkte an nützt und auch dann noch passt, wenn die übrigen dazukommen.